
BMX SolidSafe 10K: უსაფრთხოება და გამძლეობა ერთ დამტენში
ZDNET დეტალურად განმარტავს თავის სარედაქციო პოლიტიკასა და რეკომენდაციების გაცემის პროცესს, რომელიც ეფუძნება საათობით ტესტირებასა და კვლევას. ამ ფონზე წარმოდგენილია BMX SolidSafe 10K პორტატული დამტენი, რომელიც გამოირჩევა მყარსხეულიანი ბატარეით. ეს ტექნოლოგია უზრუნველყოფს მნიშვნელოვნად გაზრდილ უსაფრთხოებას ხანძრისა და აფეთქების რისკის შემცირებით, უფრო ხანგრძლივ ექსპლუატაციის ვადას და უკეთეს მუშაობას დაბალ ტემპერატურაზე, რაც მას იდეალურ არჩევნად აქცევს ტექნოლოგიების მოყვარულთათვის.

როგორ დავიცვათ ჭკვიანი სახლის მოწყობილობები ჰაკერებისგან: სრული გზამკვლევი
ჭკვიანი სახლის მოწყობილობები ჰაკერული შეტევების რისკის ქვეშაა, თუმცა, მომხმარებლებს შეუძლიათ მნიშვნელოვნად შეამცირონ ეს რისკი უსაფრთხოების ძირითადი ზომების დაცვით, როგორიცაა ძლიერი პაროლები, მრავალფაქტორიანი ავთენტიფიკაცია, უსაფრთხო Wi-Fi ქსელი და რეგულარული განახლებები. სტატია გთავაზობთ დეტალურ რჩევებს თქვენი ჭკვიანი სახლის დასაცავად.
ჭკვიანი სახლის უსაფრთხოება: როგორ დავიცვათ მოწყობილობები ჰაკერებისგან?
ჭკვიანი სახლის მოწყობილობების გატეხვის რისკი რეალურია, თუმცა მისი თავიდან აცილება ხშირ შემთხვევაში შესაძლებელია. ეს სტატია განიხილავს ჭკვიანი სახლის დაუცველობებს და გთავაზობთ პრაქტიკულ რჩევებს უსაფრთხოების გასაუმჯობესებლად, მათ შორის ძლიერი, უნიკალური პაროლების გამოყენებას, მრავალფაქტორიანი ავთენტიფიკაციის ჩართვას, Wi-Fi ქსელის დაცვას, პროგრამული უზრუნველყოფის განახლებას და ბრენდის საიმედოობის კვლევას.

ხელოვნური ინტელექტის, გეოპოლიტიკისა და კიბერ-საფრთხეების იდეალური შტორმი: რა ელოდება ორგანიზაციებს?
ხელოვნური ინტელექტის განვითარების, გეოპოლიტიკური ფრაგმენტაციისა და კიბერ-საფრთხეების იდეალური შტორმის ფონზე, ორგანიზაციები, რომლებიც ვერ ახერხებენ ადაპტაციას, წარმატების რისკის ქვეშ არიან. ამ საკითხზე ისაუბრეს Constellation Research-ის აღმასრულებელმა დირექტორმა რეი ვანგმა, Google DeepMind-ის ინჟინერმა პიტერ დანენბერგმა და Stimson Center-ის დოქტორმა დევიდ ბრეიმ. დანენბერგმა გააფრთხილა დიდი ენობრივი მოდელების (LLM) მიერ კომპეტენციის შესაძლო ეროზიის შესახებ, მოჰყვა რა ტვინის სკანირების კვლევა, რომე

OpenAI წარმოგიდგენთ „ლოქდაუნ რეჟიმს“ ChatGPT-ის უსაფრთხოების გასაუმჯობესებლად Prompt Injection შეტევების წინააღმდეგ
Prompt injection შეტევები სერიოზულ საფრთხეს უქმნის ხელოვნური ინტელექტის მომხმარებლებს, განსაკუთრებით პროფესიონალებს. ამის საპასუხოდ, OpenAI-მ ChatGPT-ის ბიზნეს ვერსიებისთვის, როგორიცაა Enterprise და Edu, წარმოადგინა „ლოქდაუნ რეჟიმი“ (Lockdown Mode). ეს ფუნქცია აძლიერებს დაცვას შეტევებისგან გარე სისტემებთან და მონაცემებთან ურთიერთქმედების შეზღუდვით, რითაც მიზნად ისახავს უსაფრთხოებაზე ორიენტირებულ მომხმარებლებს. კომპანია ასევე შემოაქვს „გაზრდილი რისკის“ (Elevated Risk) ნიშნებს პოტენციურად სარისკო

ინდოეთმა Deep Tech სტარტაპებისთვის $1.1 მილიარდიანი სახელმწიფო VC პროგრამა დაამტკიცა
ინდოეთმა დაამტკიცა $1.1 მილიარდი დოლარის ღირებულების სახელმწიფო მხარდაჭერით მოქმედი ვენჩურული კაპიტალის პროგრამა, რომელიც მთავრობის ფულს კერძო ინვესტორების მეშვეობით მიმართავს სტარტაპებში. პროგრამა გააორმაგებს ინვესტიციებს მაღალი რისკის სფეროებში, როგორიცაა ხელოვნური ინტელექტი, მოწინავე წარმოება და სხვა Deep Tech სექტორები. ეს ნაბიჯი მიზნად ისახავს მიზნობრივი მიდგომის უზრუნველყოფას, ადრეული ეტაპის დამფუძნებლების მხარდაჭერას, ინვესტიციების გაფართოებას მსხვილი ქალაქების მიღმა და ინდოეთის შიდა ვენჩ
LLM-ების კონფიდენციალურობისა და ინტელექტუალური საკუთრების დაცვა: Zama-ს გადაწყვეტა ჰომომორფული დაშიფვრით
დიდი ენობრივი მოდელების (LLM) ფართო გამოყენების მიუხედავად, მომხმარებლის მონაცემთა კონფიდენციალურობის საკითხი კვლავ გადაუჭრელ პრობლემად რჩება, რადგან არსებობს სენსიტიური ინფორმაციის LLM სერვისის მიმწოდებელთან გაჟონვის რისკი. Zama გვთავაზობს ინოვაციურ გადაწყვეტას სრულად ჰომომორფული დაშიფვრის (FHE) გამოყენებით, რომელიც საშუალებას აძლევს LLM-ებს, იმუშაონ დაშიფრულ მონაცემებზე. ეს მეთოდი იცავს როგორც მომხმარებლის კონფიდენციალურობას, ასევე მოდელის ინტელექტუალურ საკუთრებას, პროგნოზების ხარისხის შენარჩუ

Hugging Face და Protect AI მანქანური სწავლების მოდელების უსაფრთხოების გაძლიერების მიზნით თანამშრომლობენ
2024 წლის ოქტომბერში Hugging Face-მა და Protect AI-მ პარტნიორობა დაიწყეს მანქანური სწავლების (ML) მოდელების უსაფრთხოების გასაუმჯობესებლად. Protect AI-ის Guardian სკანირების ტექნოლოგია Hugging Face Hub-ის მომხმარებლებს კრიტიკულ უსაფრთხოების ინფორმაციას აწვდის. პარტნიორობის ფარგლებში, Protect AI-მ მნიშვნელოვნად გააფართოვა Guardian-ის აღმოჩენის შესაძლებლობები, მოიცვა მეტი ფაილის ფორმატი და გამოავლინა დახვეწილი ობსკურაციის ტექნიკები, მათ შორის მაღალი რისკის CVE-2025-1550 მოწყვლადობა Keras-ში. 2025 წ
ღია CoT ლიდერბორდი: ხელოვნური ინტელექტის მოდელების შეფასება აზროვნების ჯაჭვის გავლენის მიხედვით
ღია CoT ლიდერბორდი წარმოადგენს ახალ პლატფორმას ხელოვნური ინტელექტის (LLM) მოდელების შესაფასებლად. ტრადიციული ლიდერბორდებისგან განსხვავებით, ის ზომავს არა აბსოლუტურ სიზუსტეს, არამედ იმ განსხვავებას, რასაც აზროვნების ჯაჭვის (Chain-of-Thought, CoT) მოთხოვნა იწვევს მოდელის სიზუსტეში. ეს მიდგომა საშუალებას იძლევა ჭეშმარიტად შემოწმდეს CoT-ის გავლენა მოდელის მსჯელობის უნარზე და მიზნად ისახავს შეამციროს ტრენინგის მონაცემების დაბინძურების რისკი, რაც აძლიერებს შეფასების სანდოობას. ლიდერბორდი იყენებს მოდულ
აშშ-ის თავდაცვის დეპარტამენტი AI კომპანიებს საიდუმლო სამხედრო სისტემებში შეუზღუდავი ინტეგრაციისკენ მოუწოდებს
აშშ-ის თავდაცვის დეპარტამენტი AI ტექნოლოგიების კომპანიებს მოუწოდებს, მათი ინსტრუმენტები უაღრესად საიდუმლო სამხედრო სისტემებში ყოველგვარი შეზღუდვის გარეშე მოახდინონ ინტეგრირება. ეს ნაბიჯი მნიშვნელოვან დებატებს იწვევს, ვინაიდან კომპანიები, როგორც წესი, მსგავს გამოყენებას ეწინააღმდეგებიან. განხილვის საგანია AI-ის სანდოობა, დეზინფორმაციის გავრცელების ან კიბერშეტევების რისკი. მიუხედავად იმისა, რომ ზოგიერთი მხარს უჭერს სწრაფი გადაწყვეტილების მიღებისთვის, სხვები, მათ შორის Anthropic, ეწინააღმდეგებიან შ
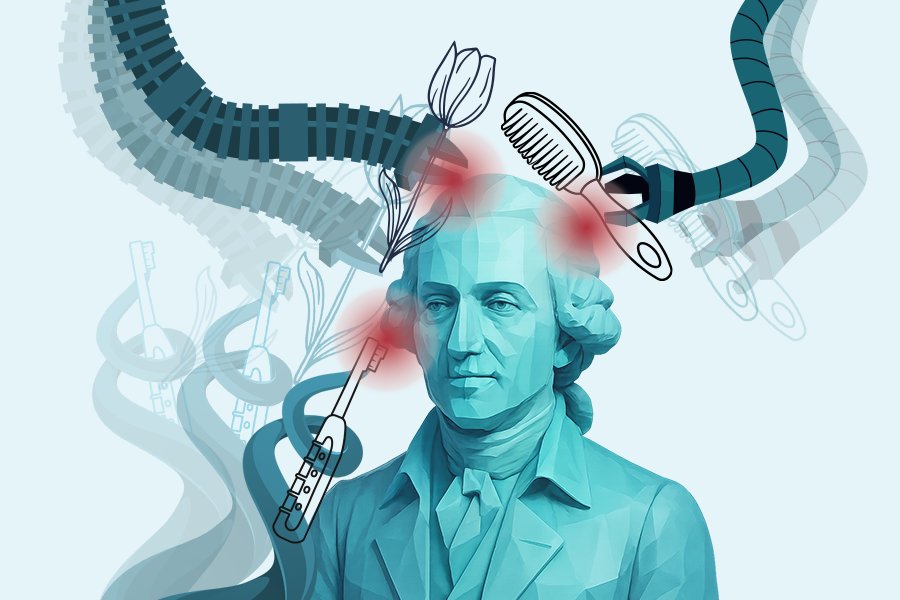
MIT-ის მკვლევრებმა რბილი რობოტებისთვის უსაფრთხო კონტროლის სისტემა შექმნეს
მასაჩუსეტსის ტექნოლოგიური ინსტიტუტის (MIT) მეცნიერებმა შექმნეს ინოვაციური სისტემა, რომელიც რბილ რობოტებს საშუალებას აძლევს, უსაფრთხოდ და ეფექტურად იმოქმედონ ადამიანებთან და მყიფე ობიექტებთან. ეს ახალი მიდგომა, რომელიც აერთიანებს მოწინავე კონტროლის თეორიასა და ფიზიკურ მოდელირებას, უზრუნველყოფს „კონტაქტზე ორიენტირებულ უსაფრთხოებას“, რაც მოქნილ რობოტებს რთული ამოცანების შესრულებისას დაზიანებისა თუ ტრავმის რისკის გარეშე მოქმედების საშუალებას აძლევს. ეს მნიშვნელოვანი წინგადადგმული ნაბიჯია ადამიანისა